
SiteW rend la création de site simple et agréable grâce à une solution sans contrainte technique ou financière.
Témoignages, interviews et exemples de sites créés. Découvrez les avis et réalisations de nos utilisateurs.
Notre histoire, nos actualités et engagements. Bien au-delà d'un service en ligne, découvrez SiteW.
Toutes les ressources au service de votre présence en ligne.
12 minutes
Cyberattaques, tentatives d’intrusion, logiciels malveillants… 🐱💻 Dès qu’un appareil ou un réseau communique avec internet, il s’expose à des échanges potentiellement indésirables.
Heureusement, un gardien veille au grain : le firewall, ou pare-feu. 🛡️🔥
Chargé de surveiller et filtrer le trafic entrant et sortant, il constitue l’une des briques essentielles de la cybersécurité.
Mais comment fonctionne-t-il exactement ? Quels sont les différents types de pare-feu et comment protègent-ils notamment les sites web ?
De son fonctionnement à sa configuration, en passant par le fameux WAF, découvrez tout ce qu’il faut savoir pour mieux comprendre les firewalls et leur rôle dans votre sécurité numérique. 💪
Lorsque vous naviguez sur internet, échangez des données ou utilisez des services en ligne, votre appareil ou votre réseau communique continuellement avec l’extérieur. 🗣️
Mais toutes ces connexions ne sont pas forcément les bienvenues ! 🙅♂️
C’est précisément là qu’intervient le firewall, ou pare-feu en français.
Un firewall est un dispositif de sécurité informatique chargé de surveiller et de contrôler le trafic réseau entrant et sortant.
Il constitue une sorte de frontière entre un environnement considéré comme fiable (votre ordinateur ou votre réseau interne, par exemple) et un réseau extérieur potentiellement moins sûr, comme internet. 🌐
Imaginez-le comme un agent de sécurité placé à l’entrée d’un bâtiment : il vérifie les visiteurs et laisse passer uniquement ceux qui respectent les règles établies. 👍
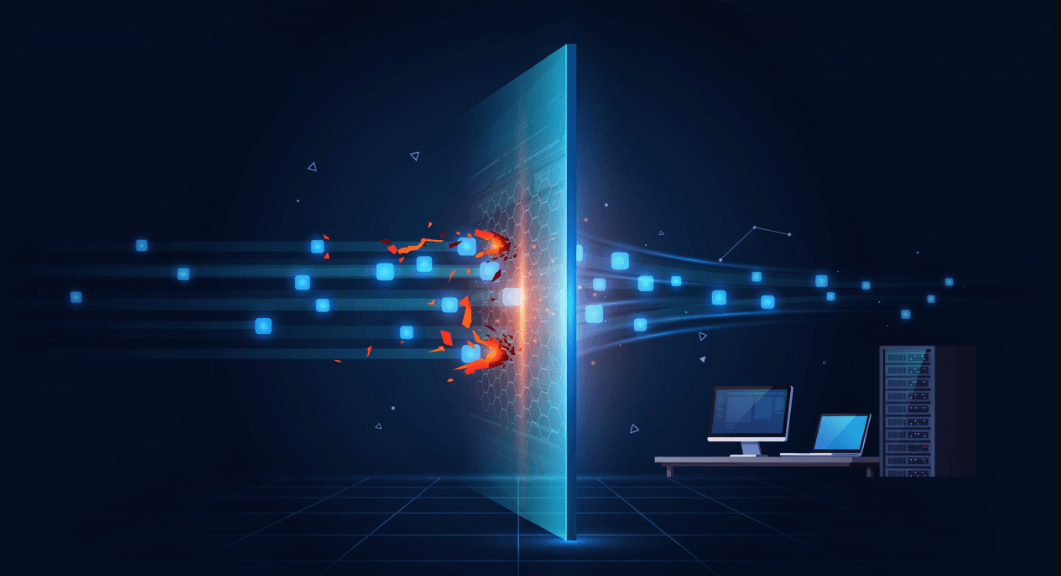
Le pare-feu analyse les communications qui transitent par le réseau et décide lesquelles peuvent passer. Selon sa configuration, il peut notamment autoriser ou bloquer certaines connexions, limiter les accès à des services spécifiques ou empêcher des communications jugées indésirables. 🚫
Il peut également enregistrer les événements et activités du réseau, ce qui facilite la détection de comportements inhabituels ou de tentatives d’accès non autorisées. 🔎
Attention à ne pas confondre ces 3 outils ! ⚠️⬇️
Le firewall contrôle les connexions réseau,
L’antivirus recherche et neutralise les logiciels malveillants présents ou détectés sur un appareil.
Le VPN, quant à lui, crée un tunnel chiffré entre votre appareil et un serveur distant afin de sécuriser les données qui transitent par cette connexion.
Ces solutions remplissent donc des missions différentes, mais peuvent être complémentaires dans une stratégie globale de cybersécurité.
Pour protéger votre réseau, un firewall agit comme un poste de contrôle numérique.
Il examine les communications qui circulent entre vos appareils, votre réseau et l’extérieur, puis applique un ensemble de règles pour déterminer lesquelles peuvent passer.
Mais comment fait-il concrètement ? 🤔
Sur internet, les informations circulent sous forme de paquets de données. Ceux-ci contiennent différents renseignements permettant au firewall d’analyser leur provenance et leur destination. 🔄
Selon sa technologie, un pare-feu peut notamment examiner les adresses IP, les ports utilisés, les protocoles de communication, ou encore l’état d’une connexion. Les solutions les plus avancées sont capables d’analyser le trafic de manière encore plus approfondie.
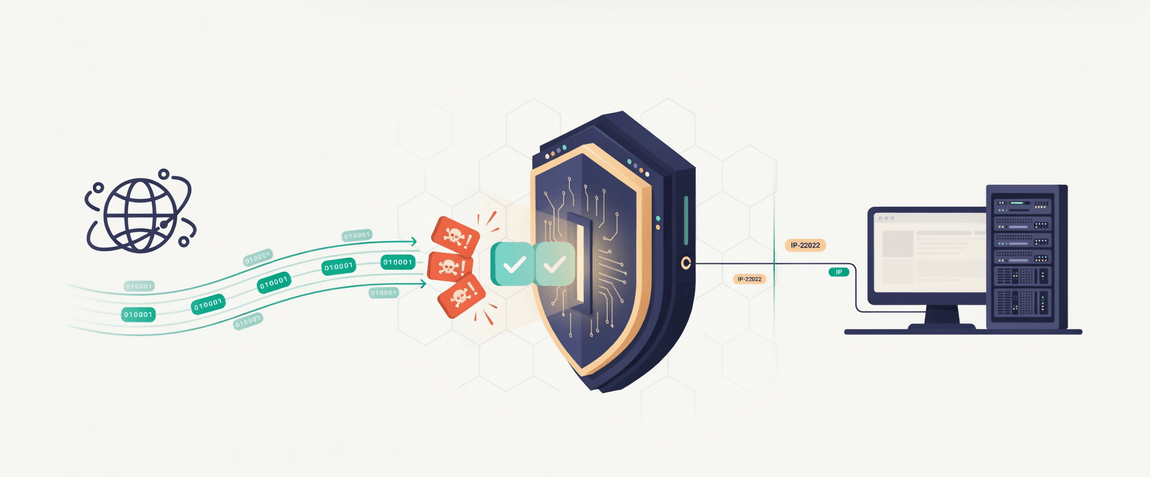
Pour savoir ce qu’il doit autoriser ou bloquer, le firewall s’appuie sur des règles de sécurité prédéfinies.🚦
Celles-ci peuvent, par exemple, permettre les connexions provenant d’une adresse IP spécifique, interdire l’accès à certains ports ou limiter certains types de communications.
Ces règles sont donc essentielles : un firewall est d’autant plus efficace qu’il est correctement configuré et adapté aux besoins du réseau qu’il protège.
Lorsqu’un trafic ne respecte pas les règles établies, le pare-feu peut bloquer ou rejeter la connexion avant qu’elle n’atteigne sa destination.
Selon la solution utilisée, l’événement peut également être enregistré dans des journaux (logs) ou déclencher une alerte destinée à l’administrateur. 🚨
Le firewall ne se contente donc pas de fermer la porte aux connexions indésirables : il contribue également à surveiller l’activité du réseau, et à repérer certains comportements suspects.
Tous les pare-feu poursuivent le même objectif : contrôler le trafic pour protéger un système ou un réseau.
Mais ils ne l’analysent pas tous de la même manière. Du simple filtrage des données aux solutions capables d’examiner les applications, découvrons les principales technologies. 👇
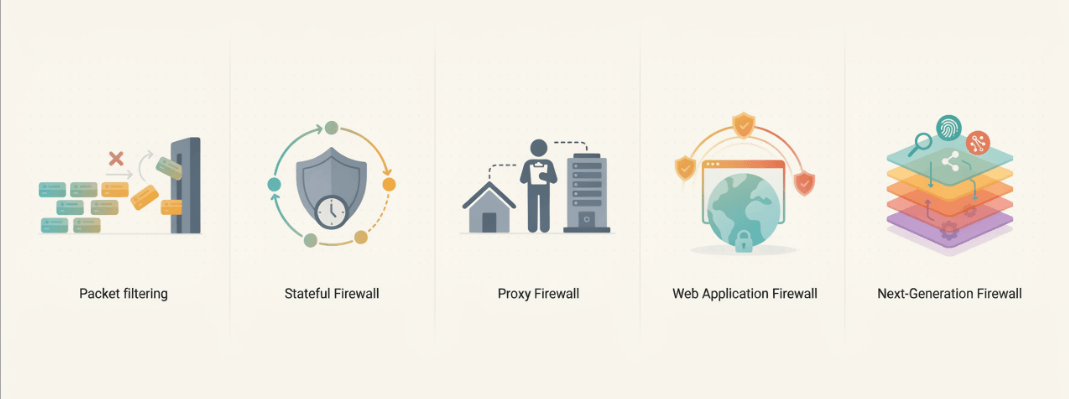
C’est l’une des formes les plus anciennes de pare-feu.
Il examine les informations contenues dans chaque paquet de données, comme l’adresse IP, le port ou le protocole utilisé, puis l’autorise ou le bloque selon des règles prédéfinies. 👀
Plus évolué, le Stateful Firewall ne considère pas chaque paquet isolément : il garde en mémoire l’état des connexions en cours.
Il peut ainsi déterminer si les données reçues appartiennent à une communication légitime déjà établie.
Ici, le pare-feu joue les intermédiaires !
Il se place entre votre réseau et internet et relaie les communications, évitant ainsi une connexion directe entre les deux environnements.
Le WAF est spécialement conçu pour protéger les applications et les sites web.
Il analyse le trafic HTTP/HTTPS et peut bloquer certaines requêtes malveillantes, notamment celles associées à des attaques comme les injections SQL ou le cross-site scripting (XSS). 🛑
Enfin, les pare-feu nouvelle génération combinent plusieurs fonctionnalités avancées.
Ils peuvent intégrer l’inspection approfondie du trafic, le contrôle des applications ou encore des systèmes de prévention des intrusions (IPS).
👉 Il n’existe donc pas un firewall universel : la technologie appropriée dépend avant tout de votre infrastructure, de vos usages et des risques auxquels vous êtes exposé.
Un firewall peut prendre différentes formes : équipement physique, logiciel installé sur un appareil ou service hébergé sur le cloud.
Alors, quelle solution privilégier ?
Tout dépend de votre infrastructure, du nombre d’appareils à protéger et de vos besoins en matière de cybersécurité. 🔐
Le firewall matériel est un équipement physique placé généralement entre un réseau interne et internet.
Il permet ainsi de filtrer le trafic avant même qu’il n’atteigne les appareils connectés au réseau.
Cette solution est particulièrement intéressante pour les entreprises qui souhaitent protéger simultanément de nombreux postes et centraliser la gestion de leur sécurité.

Le firewall logiciel est directement installé sur l’ordinateur, le serveur ou tout autre appareil à protéger. Il contrôle alors les communications entrantes et sortantes de la machine concernée.
Facilement accessible, il convient aussi bien aux particuliers qu’aux professionnels.

Avec la généralisation des services en ligne et des infrastructures distribuées, les firewalls cloud occupent désormais une place importante.
Leur filtrage est fourni sous forme de service, et ne dépend pas nécessairement d’un équipement physique installé dans vos locaux.
Particulièrement flexibles, ils peuvent s’adapter à des infrastructures cloud, hybrides ou comportant plusieurs sites.
Ordinateurs, serveurs et réseaux sont constamment amenés à communiquer avec des systèmes extérieurs.
Le problème ? Toutes les connexions ne sont pas légitimes. 😩
En contrôlant les échanges, le firewall constitue donc une première ligne de défense essentielle face à de nombreuses menaces numériques.
L’une des principales missions du pare-feu consiste à empêcher certaines connexions indésirables d’atteindre votre réseau ou vos appareils.
Grâce à des règles prédéfinies, il autorise le trafic légitime, et bloque celui qui ne répond pas aux critères établis. 👌
En filtrant les communications et en limitant les services accessibles depuis l’extérieur, un firewall contribue à réduire la surface d’attaque de votre infrastructure.
Il peut ainsi bloquer certains trafics malveillants avant qu’ils n’atteignent leur cible. 😌
Le firewall ne surveille pas uniquement ce qui entre ! 👁️
Il peut également contrôler le trafic sortant. Cette fonctionnalité permet notamment de restreindre certaines communications ou de repérer des comportements réseau inhabituels.
En contrôlant l’accès aux différents services et ressources du réseau, le pare-feu participe à la protection des systèmes et des informations sensibles contre les accès non autorisés.
Enfin, les firewalls peuvent conserver des journaux d’activité (logs) et générer des alertes. 📰🔔
Ces informations facilitent l’identification de connexions inhabituelles ou de tentatives d’intrusion.
Un site web est, par définition, accessible depuis internet. 🤷
Cette ouverture indispensable l’expose aussi à des requêtes malveillantes, des tentatives d’intrusion et des attaques automatisées.
Pour renforcer sa sécurité, il est possible d’utiliser un firewall spécifiquement adapté aux applications web : le célèbre WAF.
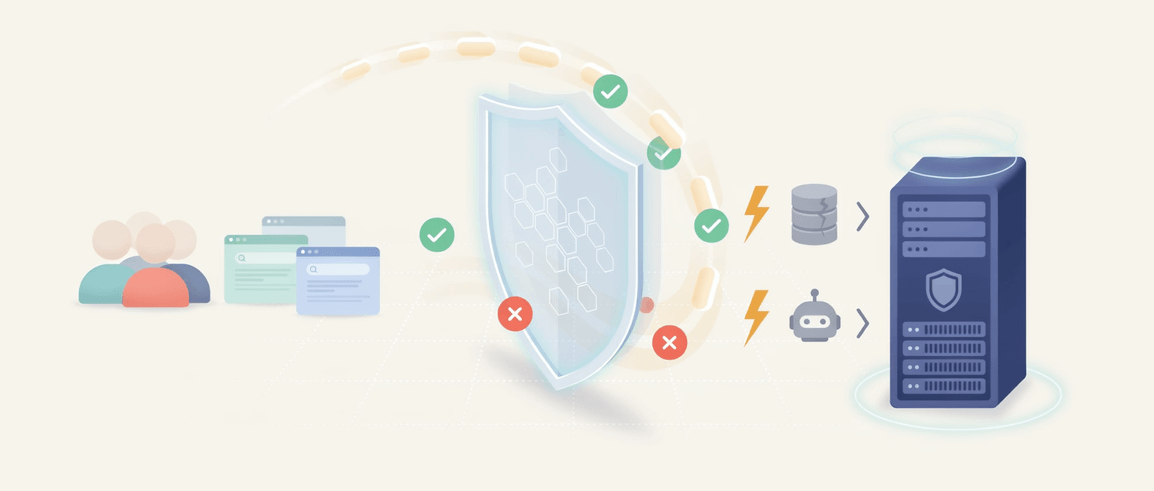
Bots malveillants, exploitation de failles de sécurité, tentatives d’accès non autorisé… Les menaces peuvent prendre de multiples formes.
Un site web échange en permanence des données avec ses visiteurs et différents services. Une vulnérabilité dans une application, un plugin ou un composant mal sécurisé peut alors constituer une porte d’entrée potentielle pour un attaquant. 😨

…Vous avez SiteW ! 🤗
Sur notre plateforme, nul besoin de vous y connaître en informatique pour concevoir un site internet parfaitement sûr : nous nous chargeons de toute la partie technique pour vous !
Votre site bénéficiera de certificats de sécurité et sera hébergé en toute sécurité sur des serveurs français. Et nous nous occuperons des mises à jour et des sauvegardes pour vous. 🧘♂️
Le Web Application Firewall, ou WAF, est conçu pour protéger les sites et les applications web en analysant leur trafic HTTP et HTTPS.
Positionné entre l’utilisateur et l’application, il examine les requêtes reçues et applique des règles permettant d’autoriser le trafic légitime, tout en bloquant certaines activités suspectes. ❌
Contrairement à un firewall réseau classique, il intervient donc spécifiquement au niveau des échanges liés aux applications web.
Correctement configuré, un WAF peut détecter et bloquer différentes requêtes associées à des attaques courantes, notamment les injections SQL ou certaines attaques Cross-Site Scripting (XSS).
Il peut également contribuer à filtrer des requêtes anormales ou certains comportements automatisés malveillants. 🤖
Le firewall constitue une barrière essentielle contre de nombreuses menaces informatiques, mais il ne possède malheureusement pas de super-pouvoirs ! 🦸♂️
Certaines attaques peuvent contourner son champ d’action ou emprunter des communications parfaitement autorisées.
Un firewall filtre le trafic selon des règles et des mécanismes de détection précis.
Or, certaines menaces peuvent transiter par des connexions légitimes ou exploiter une vulnérabilité que le pare-feu n’est pas en mesure d’identifier.
Son efficacité dépend également de sa technologie, de sa configuration et de la pertinence des règles appliquées.
Même le meilleur firewall aura bien du mal à vous empêcher de communiquer volontairement vos identifiants sur un faux site !
Des manoeuvres comme le phishing 🎣, l’ingénierie sociale, les mots de passe compromis ou certaines mauvaises manipulations nécessitent d’autres moyens de prévention.
La sensibilisation des utilisateurs reste donc une composante majeure de la cybersécurité. ☝️
Des règles obsolètes, trop permissives ou mal configurées peuvent créer des failles dans votre dispositif de protection.
Un firewall doit donc toujours être mis à jour, surveillé et adapté à l’évolution de votre infrastructure.
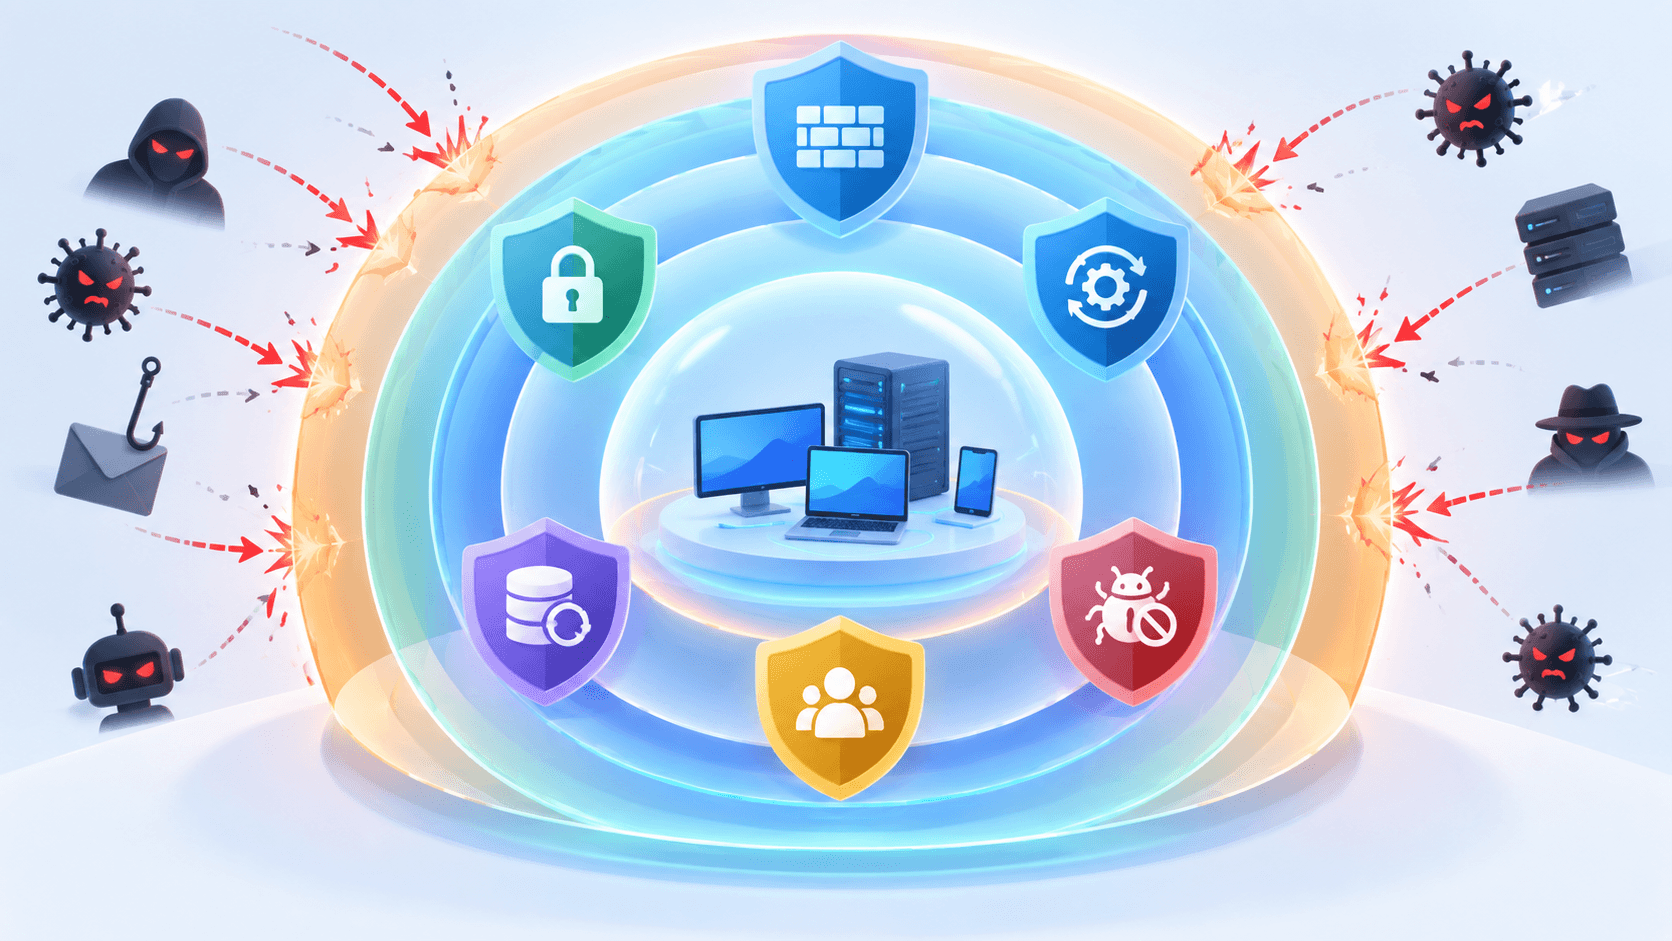
En cybersécurité, mieux vaut éviter de mettre tous vos œufs numériques dans le même panier ! 🧺
Une stratégie efficace repose sur la défense en profondeur : plusieurs dispositifs complémentaires capables de limiter les risques à différents niveaux.
Associez notamment votre firewall aux mises à jour de sécurité, sauvegardes, contrôles d’accès, authentification forte et solutions antimalware adaptées.
Vous bénéficierez ainsi d’une protection bien plus robuste. 🦾
Installer un firewall est une excellente première étape, mais encore faut-il le configurer correctement !
Des règles trop permissives peuvent réduire son efficacité, tandis qu’un paramétrage trop strict risque de bloquer des services parfaitement légitimes.
Voici quelques bonnes pratiques pour trouver le juste équilibre… ⚙️
En matière de cybersécurité, mieux vaut limiter les portes ouvertes.
Déterminez quels services et connexions sont réellement indispensables, puis bloquez par défaut les accès dont vous n’avez pas besoin.
Cette approche permet de réduire votre surface d’exposition. 📉
Les ports réseau permettent à différents services de communiquer.
Lorsqu’un port n’est pas nécessaire, le laisser accessible peut représenter un risque supplémentaire. Pensez donc à désactiver ou bloquer les ports inutilisés.
Votre infrastructure évolue, tout comme les cybermenaces !
Vérifiez périodiquement les règles de votre firewall afin de supprimer les autorisations devenues obsolètes et de les adapter à vos nouveaux usages.
Les logs du firewall constituent une précieuse source d’informations. Leur surveillance peut vous aider à identifier des connexions inhabituelles, des blocages répétés ou des tentatives d’accès suspectes.
Enfin, ne misez jamais toute votre sécurité sur un seul outil. 🙂↔️
Complétez votre firewall avec des mises à jour régulières, des sauvegardes, une authentification forte et une gestion rigoureuse des accès.
Tel un gardien à l’entrée de votre réseau, le firewall contrôle le trafic et contribue à tenir de nombreuses menaces à distance. 🔏
Matériel, logiciel, cloud ou WAF : quelle que soit sa forme, il reste toutefois une pièce d’un dispositif plus vaste. 🧩
Une cybersécurité efficace repose avant tout sur plusieurs protections complémentaires et régulièrement mises à jour.
Oui, le firewall constitue une protection essentielle pour contrôler les communications entre votre appareil ou votre réseau et l’extérieur.
Il permet notamment de bloquer les connexions non autorisées, et de réduire l’exposition à certaines menaces.
Le firewall surveille et filtre le trafic réseau, tandis que l’antivirus recherche, bloque et neutralise les logiciels malveillants. ✋
Leurs rôles sont donc différents, mais complémentaires.
Un firewall classique protège principalement un réseau et ses ressources, tandis qu’un Web Application Firewall (WAF) filtre spécifiquement le trafic HTTP/HTTPS destiné à un site ou une application web.
Non. Un firewall réduit certains risques, mais aucune solution de sécurité ne peut bloquer toutes les cyberattaques.
Il doit être associé à d’autres mesures : mises à jour, sauvegardes, authentification forte, antivirus, etc. 💾🔒
Oui ! Windows et macOS intègrent nativement un pare-feu permettant de contrôler certaines connexions réseau.
Son fonctionnement et ses paramètres varient cependant selon le système.
Dans la grande majorité des cas, oui.
Désactiver votre firewall peut exposer inutilement votre appareil ou votre réseau, notamment lorsque vous utilisez un réseau que vous ne contrôlez pas.
C’est possible, car le firewall doit analyser le trafic.
Toutefois, avec un équipement correctement dimensionné et configuré, l’impact sur les performances est généralement limité, et peut même être imperceptible pour l’utilisateur. 🫣
Dernière mise à jour : 05 octobre 2026